Sikkerhedstjek af sitet: headere, TLS, SPF, DMARC
To lag. seops læser dit site som en besøgende og tjekker det, en angriber prøver først: HTTPS-omdirigering, HSTS, CSP, X-Frame-Options, nosniff, Referrer-Policy, lækkede serverversioner, udsatte .env-, .git- og .dev.vars-filer, security.txt, SPF- og DMARC-poster, og med en Cloudflare-nøgle SSL-tilstanden og den laveste TLS-version. Koderevisionen udføres af din egen AI-agent (Claude Code, Cursor, Codex…) med Cloudflares MIT-licenserede security-audit-skill: den følger hvert kandidatfund, bekræfter det i en sandbox eller afviser det og sender resultatet til panelet over MCP eller som en findings.json-upload.
Ærlig grænse: koderevisionen kører i din agents session, så AI-forbruget betales af din konto, ikke af seops. En version, der kører på serveren, er under forberedelse.
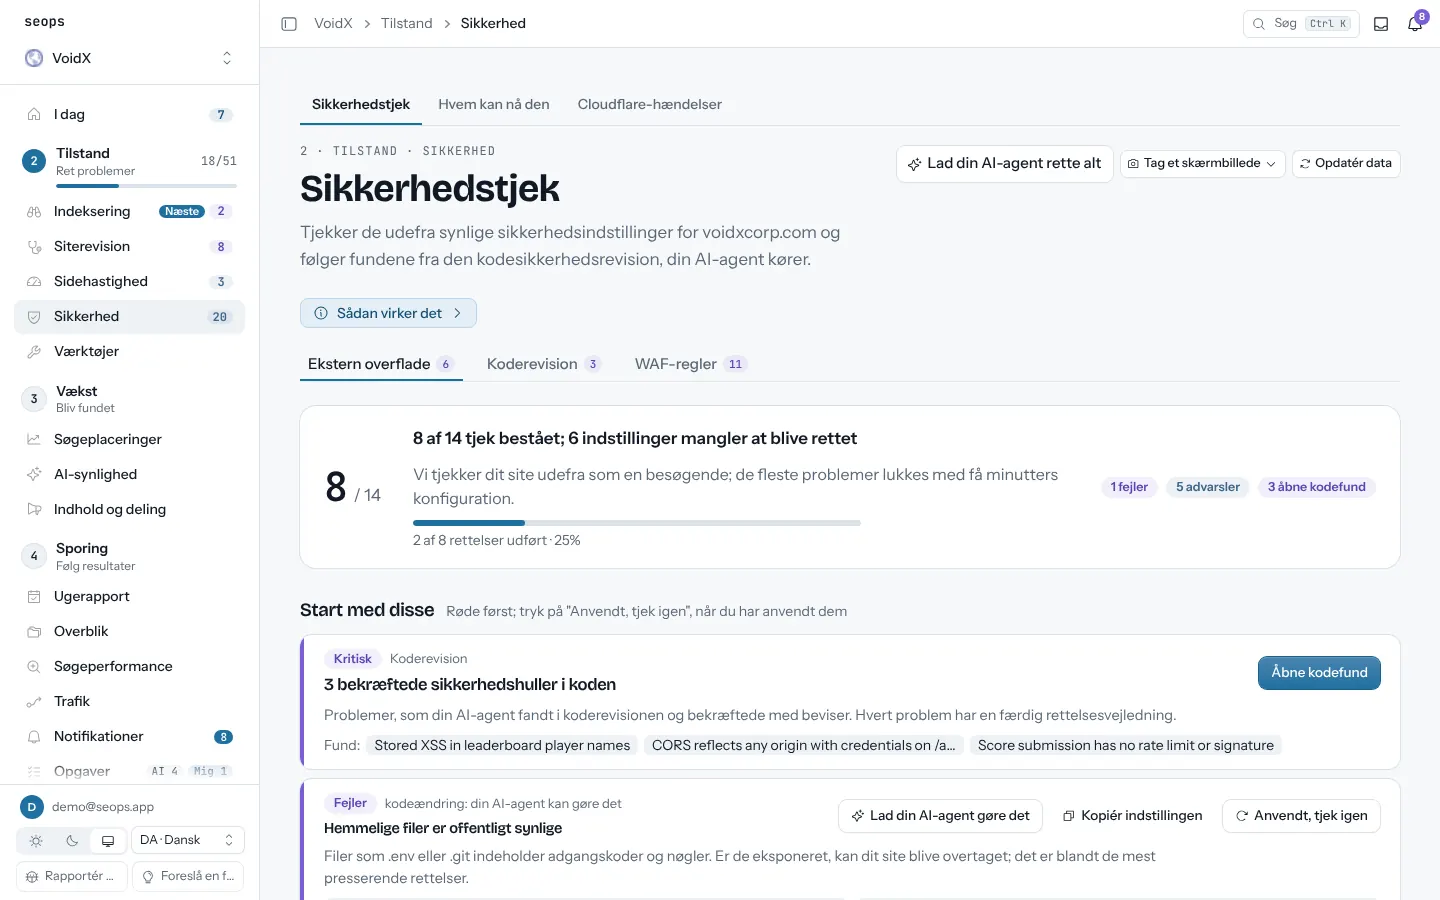
I panelet2 · Tilstand › Sikkerhed › Sikkerhedstjek2 · Tilstand › Sikkerhed › Hvem kan nå den
Det får du
- Eksterne tjek opdateres én gang om dagen, eller når du vil med Tjek igen; hver rød række har en rettelse, du kan kopiere
- Kodefund med dom (bekræftet, afventer validering, afvist), alvorlighed, fil og linje
- Fundstatus, du styrer: åben, rettet, accepteret risiko, falsk alarm
- Nye og lukkede fund matches med den forrige revision via fingeraftryk
- Rettelsesprompt til din agent med ét klik og en opgave pr. fund; ingen dubletopgaver
- WAF-regler: hver Cloudflare-regel ved siden af sin foreslåede version, med begrundelse og hvad der ændres; du anvender ændringen i Cloudflare, panelet skriver aldrig dertil
- Hvem kan nå den: om søge- og AI-bots, PageSpeed og besøgende fra andre lande kommer igennem, og om en blokering kommer fra Cloudflare eller fra sitet
Sådan virker det
- Tilføj sitet; de eksterne tjek kører første gang, du åbner Sikkerhedstjek
- Kopiér revisionsprompten fra panelet til din agent; den installerer skillen, reviderer repoet og kalder submit_security_audit
- Gennemgå bekræftede fund, sæt deres status, giv rettelsesprompten til agenten, kør igen efter rettelsen
Spørgsmål
Rører seops mit live-site under koderevisionen?
Nej. Skillens regler siger: kør målkoden kun i en OS-håndhævet sandbox, undersøg ikke live-sitet eller produktionstjenester, skriv output uden for repoet. seops modtager kun fundene.
Hvad koster det eksterne tjek?
Intet. Det er en håndfuld HTTPS- og DNS-forespørgsler til dit eget site og kører i alle planer.
Hvilke agenter virker?
Enhver agent, der kan installere en skill og kalde et MCP-værktøj: Claude Code, Cursor, Codex og lignende. Uden MCP uploader du findings.json i panelet.
Kan jeg ignorere et fund?
Ja. Markér det som accepteret risiko eller falsk alarm med en note; det tæller ikke med blandt de åbne, men bliver i historikken.
Relaterede guides
Sitedrift
Siterevision
Titler, beskrivelser, canonicals, strukturerede data, tyndt indhold, døde links. Hver sitemap-side, efter plan.
Sidehastighed
Core Web Vitals for de sider, der betyder noget, mobil og desktop, med ændringen siden sidste kørsel.
Cloudflare-sikkerhed og -forbrug
Blokerede forespørgsler, regler der udløstes, lande og stier, og Workers/D1/R2-forbrug mod grænserne.
Backups
D1-, Supabase-, WordPress- og Hostinger VPS-backups overvåget ét sted, med advarsler når de bliver forældede.
Ugerapport og notifikationer
Hver mandag: hvad der ændrede sig på tværs af søgning, trafik, placeringer, AI-synlighed og opgaver, pr. site. Advarsler ind imellem, når noget går i stykker.
Start med ét site, gratis
Det første site er gratis for altid og kræver intet kort. Hvert ekstra site koster 2,50 $ om måneden.