Revisión de seguridad web: cabeceras, TLS, SPF, DMARC
Dos capas. seops lee tu sitio como un visitante y comprueba lo que un atacante prueba primero: la redirección a HTTPS, HSTS, CSP, X-Frame-Options, nosniff, Referrer-Policy, versiones de servidor filtradas, archivos .env, .git y .dev.vars expuestos, security.txt, registros SPF y DMARC y, con una clave de Cloudflare, el modo SSL y la versión mínima de TLS. La auditoría de código la hace tu propio agente de IA (Claude Code, Cursor, Codex…) con el skill security-audit de Cloudflare, con licencia MIT: sigue cada hallazgo candidato, lo confirma en un sandbox o lo rechaza y envía el resultado al panel por MCP o subiendo findings.json.
Límite honesto: la auditoría de código se ejecuta en la sesión de tu agente, así que el uso de IA se cobra a tu cuenta, no a seops. Una versión que se ejecuta en el servidor está en preparación.
En el panel2 · Salud › Seguridad › Revisión de seguridad2 · Salud › Seguridad › Quién puede acceder
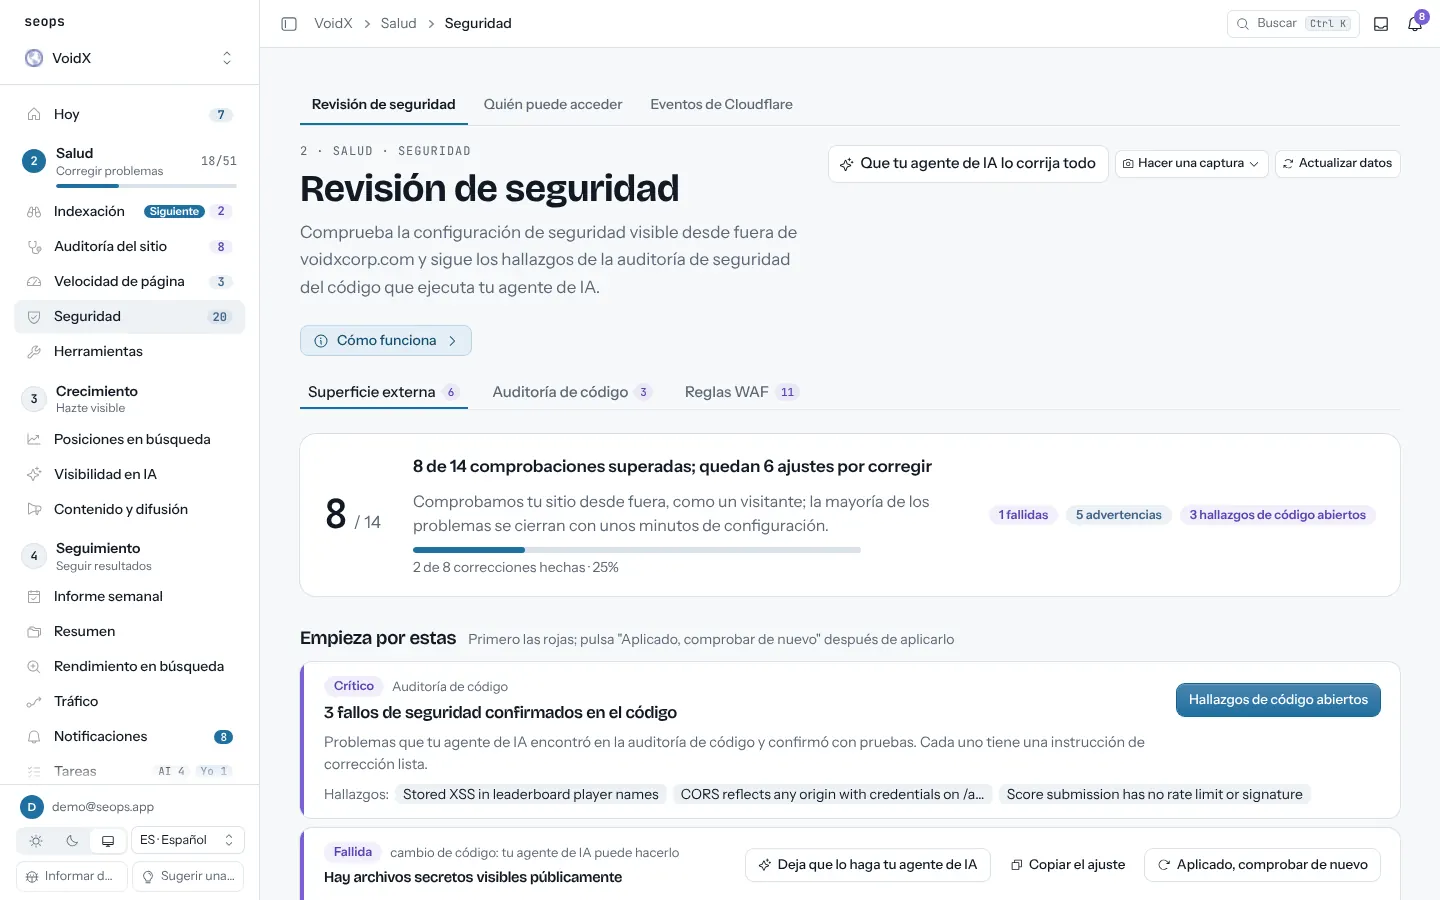
Qué incluye
- Comprobaciones externas renovadas una vez al día o cuando quieras con Comprobar de nuevo; cada fila roja trae una corrección para copiar
- Hallazgos de código con veredicto (confirmado, pendiente de validar, rechazado), gravedad, archivo y línea
- Estado del hallazgo en tus manos: abierto, corregido, riesgo aceptado, falso positivo
- Hallazgos nuevos y cerrados emparejados con la auditoría anterior por huella
- Prompt de corrección para tu agente con un clic y una tarea por hallazgo; sin tareas duplicadas
- Reglas WAF: cada regla de Cloudflare junto a su versión propuesta, con el motivo y lo que cambia; tú aplicas el cambio en Cloudflare, el panel nunca escribe allí
- Quién puede acceder: si los bots de búsqueda y de IA, PageSpeed y los visitantes de otros países llegan al sitio, y si un bloqueo viene de Cloudflare o del propio sitio
Cómo funciona
- Añade el sitio; las comprobaciones externas se ejecutan la primera vez que abres Comprobación de seguridad
- Copia el prompt de auditoría del panel a tu agente; instala el skill, audita el repositorio y llama a submit_security_audit
- Revisa los hallazgos confirmados, fija su estado, pasa el prompt de corrección al agente y vuelve a ejecutar tras corregir
Preguntas
¿seops toca mi sitio en producción durante la auditoría de código?
No. Las reglas del skill dicen: ejecutar el código objetivo solo en un sandbox impuesto por el sistema operativo, no sondear el sitio en producción ni sus servicios, escribir las salidas fuera del repositorio. seops solo recibe los hallazgos.
¿Cuánto cuesta la comprobación externa?
Nada. Son unas pocas peticiones HTTPS y DNS a tu propio sitio y se ejecuta en todos los planes.
¿Qué agentes funcionan?
Cualquier agente que pueda instalar un skill y llamar a una herramienta MCP: Claude Code, Cursor, Codex y similares. Sin MCP, subes findings.json en el panel.
¿Puedo ignorar un hallazgo?
Sí. Márcalo como riesgo aceptado o falso positivo con una nota; deja de contar entre los abiertos pero se conserva en el historial.
Guías relacionadas
Operación del sitio
Auditoría del sitio
Títulos, descripciones, canonicals, datos estructurados, contenido escaso, enlaces rotos. Cada página del sitemap, de forma programada.
Velocidad de página
Core Web Vitals de las páginas que importan, móvil y escritorio, con el cambio desde la última medición.
Seguridad y uso de Cloudflare
Peticiones bloqueadas, reglas activadas, países y rutas, y uso de Workers/D1/R2 frente a los límites.
Copias de seguridad
Copias de D1, Supabase, WordPress y VPS de Hostinger vigiladas en un solo sitio, con alertas cuando caducan.
Informe semanal y notificaciones
Cada lunes: qué cambió en búsqueda, tráfico, posiciones, visibilidad en IA y tareas, por sitio. Alertas entre medias cuando algo falla.
Empieza gratis con un sitio
El primer sitio es gratis para siempre y sin tarjeta. Cada sitio adicional cuesta 2,50 $ al mes.