サイトのセキュリティチェック:ヘッダー・TLS
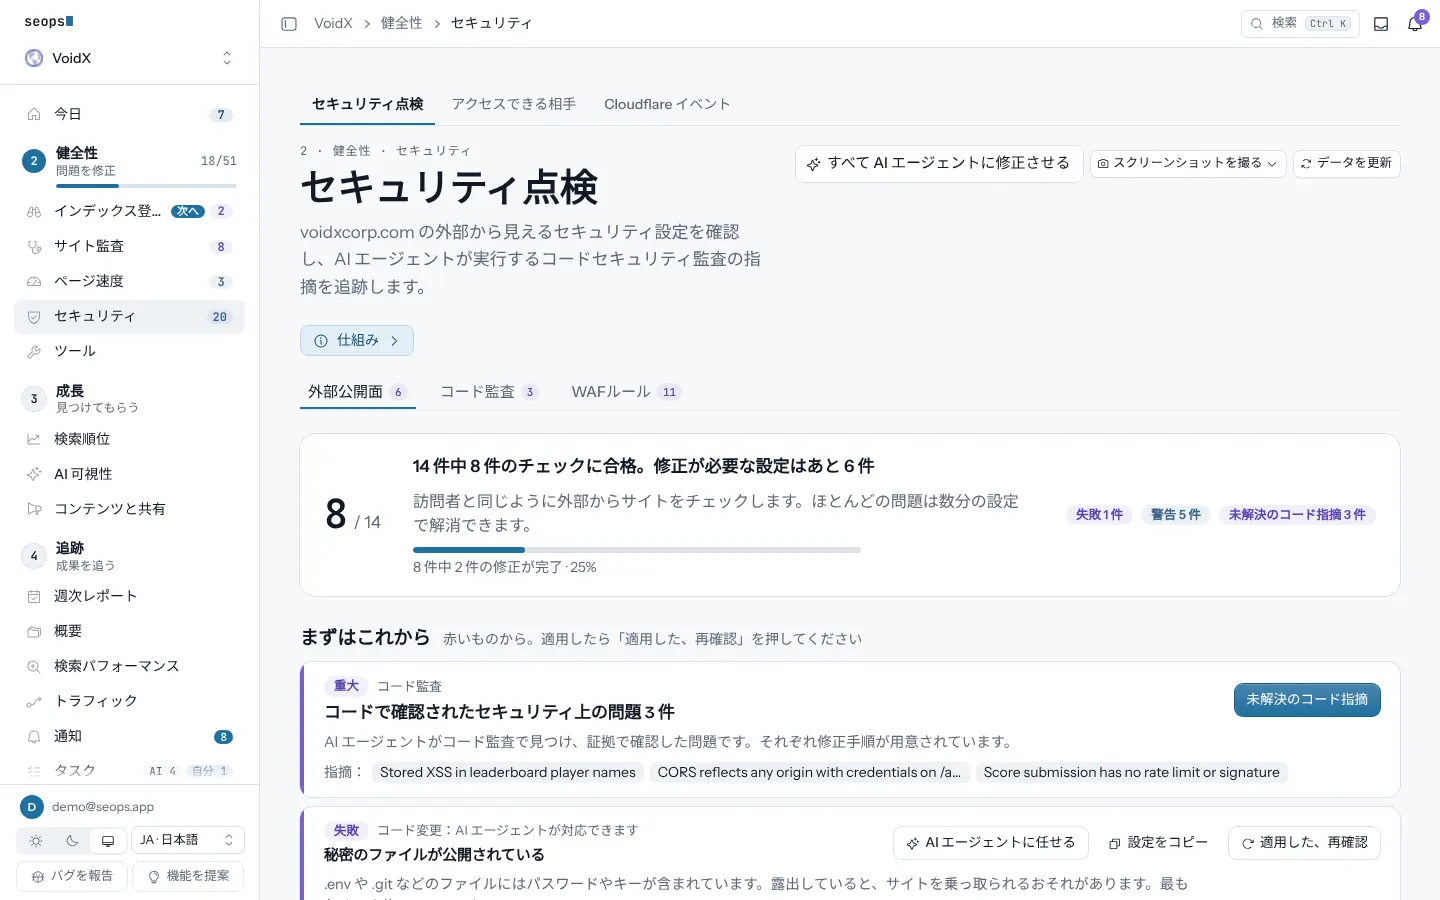
2 つの層があります。seops はあなたのサイトを訪問者として読み、攻撃者が最初に試すものを確認します:HTTPS へのリダイレクト、HSTS、CSP、X-Frame-Options、nosniff、Referrer-Policy、サーバーバージョンの漏えい、露出した .env・.git・.dev.vars ファイル、security.txt、SPF と DMARC レコード、そして Cloudflare キーがあれば SSL モードと最小 TLS バージョン。コード監査は、あなた自身の AI エージェント(Claude Code、Cursor、Codex など)が Cloudflare の MIT ライセンスの security-audit スキルで行います:候補となる指摘をひとつずつ追跡し、サンドボックスで確認するか却下し、結果を MCP または findings.json のアップロードでパネルに送ります。
正直な制限:コード監査はエージェントのセッション内で実行されるため、AI の利用料は seops ではなくあなたのアカウントに課金されます。サーバー側で実行するバージョンを準備中です。
パネルの場所2 · 健全性 › セキュリティ › セキュリティ点検2 · 健全性 › セキュリティ › アクセスできる相手
できること
- 外部チェックは 1 日 1 回更新、「再チェック」でいつでも実行。赤い行にはコピーできる修正方法つき
- コードの指摘には判定(確認済み、検証待ち、却下)、重大度、ファイルと行番号
- 指摘のステータスはあなたが決める:未対応、修正済み、リスク受容、誤検知
- 新規と解消した指摘は、フィンガープリントで前回の監査と照合
- エージェント向けの修正プロンプトをワンクリックで、指摘ごとにタスクを 1 件。重複タスクは作られません
- WAF ルール:Cloudflare の各ルールを提案版と並べて表示し、提案の理由と変わる点を説明。変更は Cloudflare であなたが適用し、パネルが書き込むことはありません
- アクセスできる相手:検索ボットや AI ボット、PageSpeed、他国からの訪問者がサイトに届くか、ブロックが Cloudflare によるものかサイト側によるものかを表示
仕組み
- サイトを追加する。セキュリティチェックを初めて開いたときに外部チェックが実行される
- パネルの監査プロンプトをエージェントに貼り付ける。スキルをインストールし、リポジトリを監査して submit_security_audit を呼び出す
- 確認済みの指摘を確認してステータスを設定し、修正プロンプトをエージェントに渡し、修正後に再実行する
よくある質問
コード監査中に seops は本番サイトに触れますか?
いいえ。スキルのルールは、対象コードは OS レベルで隔離されたサンドボックスでのみ実行し、本番サイトや本番サービスを探らず、出力はリポジトリ外に書くこと、と定めています。seops が受け取るのは指摘のみです。
外部チェックの費用は?
無料です。あなた自身のサイトへの数回の HTTPS と DNS リクエストだけで、すべてのプランで動作します。
どのエージェントが使えますか?
スキルをインストールして MCP ツールを呼び出せるエージェントならどれでも:Claude Code、Cursor、Codex など。MCP がなければ、パネルで findings.json をアップロードします。
指摘を無視できますか?
はい。メモを添えてリスク受容または誤検知としてマークすると、未対応の件数から外れ、履歴には残ります。
関連ガイド
サイト運用
サイト監査
タイトル、説明、canonical、構造化データ、薄いコンテンツ、リンク切れ。サイトマップの全ページを定期的に。
ページ速度
重要なページの Core Web Vitals をモバイルとデスクトップで、前回からの変化とともに。
Cloudflare のセキュリティと使用量
ブロックされたリクエスト、発動したルール、国とパス、そして上限に対する Workers/D1/R2 の使用量。
バックアップ
D1、Supabase、WordPress、Hostinger VPS のバックアップを一か所で監視し、古くなったらアラート。
週次レポートと通知
毎週月曜: 検索、トラフィック、順位、AI 可視性、タスクで何が変わったかをサイトごとに。合間に何かが壊れたらアラート。
まずは 1 サイトを無料で
最初の 1 サイトはカード不要でずっと無料。追加サイトは月 2.50 ドルです。