Website-Sicherheitscheck: Header, TLS, SPF, DMARC
Zwei Ebenen. seops liest deine Site wie ein Besucher und prüft, was ein Angreifer zuerst versucht: die HTTPS-Weiterleitung, HSTS, CSP, X-Frame-Options, nosniff, Referrer-Policy, verratene Serverversionen, offen liegende .env-, .git- und .dev.vars-Dateien, security.txt, SPF- und DMARC-Einträge und mit einem Cloudflare-Schlüssel den SSL-Modus und die minimale TLS-Version. Das Code-Audit macht dein eigener KI-Agent (Claude Code, Cursor, Codex…) mit Cloudflares MIT-lizenziertem security-audit-Skill: er verfolgt jeden Kandidaten, bestätigt ihn in einer Sandbox oder verwirft ihn und schickt das Ergebnis über MCP oder als findings.json-Upload ins Panel.
Ehrliche Grenze: Das Code-Audit läuft in der Sitzung deines Agenten, die KI-Nutzung wird also deinem Konto berechnet, nicht seops. Eine Version, die auf dem Server läuft, ist in Vorbereitung.
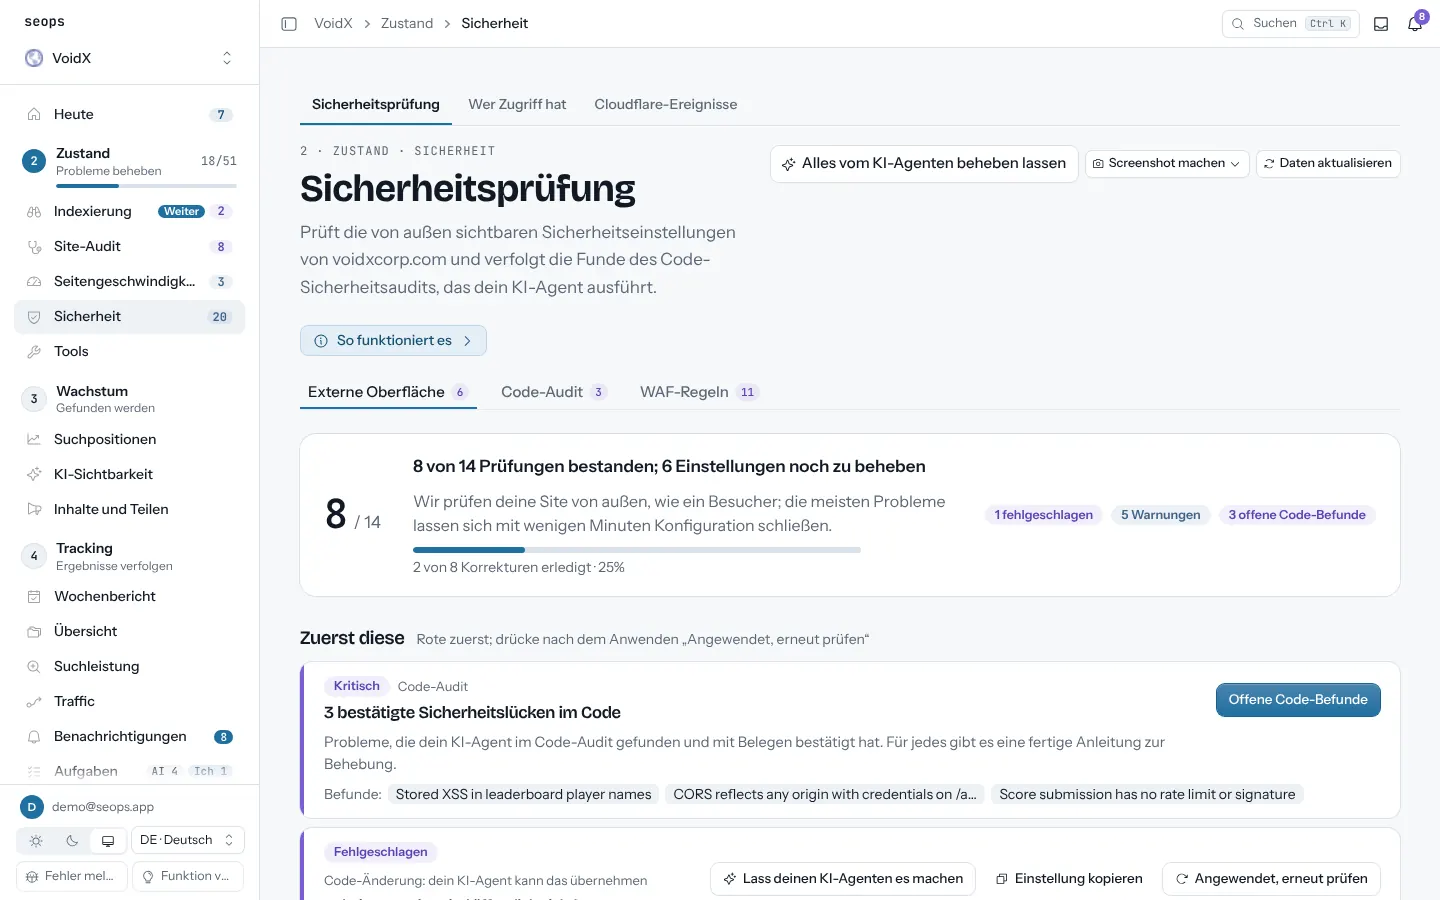
Im Panel2 · Zustand › Sicherheit › Sicherheitsprüfung2 · Zustand › Sicherheit › Wer Zugriff hat
Was du bekommst
- Externe Prüfungen einmal täglich aktualisiert oder auf Wunsch mit Erneut prüfen; jede rote Zeile hat eine kopierbare Korrektur
- Code-Befunde mit Urteil (bestätigt, Validierung nötig, verworfen), Schweregrad, Datei und Zeile
- Befundstatus in deiner Hand: offen, behoben, akzeptiertes Risiko, Fehlalarm
- Neue und geschlossene Befunde werden per Fingerabdruck dem vorherigen Audit zugeordnet
- Korrektur-Prompt für deinen Agenten mit einem Klick und eine Aufgabe pro Befund; keine doppelten Aufgaben
- WAF-Regeln: jede Cloudflare-Regel neben ihrer vorgeschlagenen Fassung, mit Begründung und was sich ändert; du übernimmst die Änderung in Cloudflare, das Panel schreibt nie dorthin
- Wer Zugriff hat: ob Such- und KI-Bots, PageSpeed und Besucher aus anderen Ländern durchkommen und ob eine Sperre von Cloudflare oder von der Site kommt
So funktioniert es
- Site hinzufügen; die externen Prüfungen laufen beim ersten Öffnen der Sicherheitsprüfung
- Den Audit-Prompt aus dem Panel in deinen Agenten kopieren; er installiert den Skill, prüft das Repo und ruft submit_security_audit auf
- Bestätigte Befunde durchsehen, Status setzen, den Korrektur-Prompt an den Agenten geben, nach der Korrektur erneut laufen lassen
Fragen
Berührt seops meine Live-Site während des Code-Audits?
Nein. Die Regeln des Skills: Zielcode nur in einer vom Betriebssystem erzwungenen Sandbox ausführen, Live-Site und Produktionsdienste nicht antasten, Ausgaben außerhalb des Repos schreiben. seops erhält nur die Befunde.
Was kostet die externe Prüfung?
Nichts. Es sind einige HTTPS- und DNS-Anfragen an deine eigene Site, in jedem Plan enthalten.
Welche Agenten funktionieren?
Jeder Agent, der einen Skill installieren und ein MCP-Tool aufrufen kann: Claude Code, Cursor, Codex und ähnliche. Ohne MCP lädst du findings.json im Panel hoch.
Kann ich einen Befund ignorieren?
Ja. Markiere ihn mit einer Notiz als akzeptiertes Risiko oder Fehlalarm; er zählt nicht mehr zu den offenen, bleibt aber in der Historie.
Passende Anleitungen
Site-Betrieb
Site-Audit
Titel, Beschreibungen, Canonicals, strukturierte Daten, dünner Inhalt, kaputte Links. Jede Sitemap-Seite, nach Zeitplan.
Seitengeschwindigkeit
Core Web Vitals für die Seiten, die zählen, mobil und Desktop, mit der Veränderung seit dem letzten Lauf.
Cloudflare-Sicherheit und -Nutzung
Blockierte Anfragen, ausgelöste Regeln, Länder und Pfade sowie Workers/D1/R2-Nutzung gegen die Limits.
Backups
Backups von D1, Supabase, WordPress und Hostinger-VPS an einem Ort im Blick, mit Warnung, wenn sie veralten.
Wochenbericht und Benachrichtigungen
Jeden Montag: was sich bei Suche, Traffic, Rankings, KI-Sichtbarkeit und Aufgaben geändert hat, pro Site. Dazwischen Warnungen, wenn etwas kaputtgeht.
Starte kostenlos mit einer Site
Die erste Site ist dauerhaft kostenlos, ohne Karte. Jede weitere Site kostet 2,50 $ im Monat.