Site güvenlik denetimi: başlıklar, TLS, SPF, DMARC
İki katman. seops siteni bir ziyaretçi gibi okur ve bir saldırganın ilk denediği şeylere bakar: HTTPS yönlendirmesi, HSTS, CSP, X-Frame-Options, nosniff, Referrer-Policy, sunucu sürüm sızıntısı, açıkta kalan .env, .git ve .dev.vars dosyaları, security.txt, SPF ve DMARC kayıtları; Cloudflare anahtarı varsa SSL modu ve en düşük TLS sürümü. Kod denetimini kendi AI ajanın (Claude Code, Cursor, Codex…) Cloudflare'in MIT lisanslı security-audit skill'iyle yapar: her aday bulguyu izler, sandbox'ta doğrular ya da reddeder, sonucu MCP ile ya da findings.json yükleyerek panele gönderir.
Dürüst sınır: kod denetimi ajanının oturumunda çalışır; AI kullanımı senin hesabından gider, seops'tan değil. Sunucuda çalışan sürüm hazırlanıyor.
Panelde2 · Sağlık › Güvenlik › Güvenlik denetimi2 · Sağlık › Güvenlik › Kim erişebiliyor
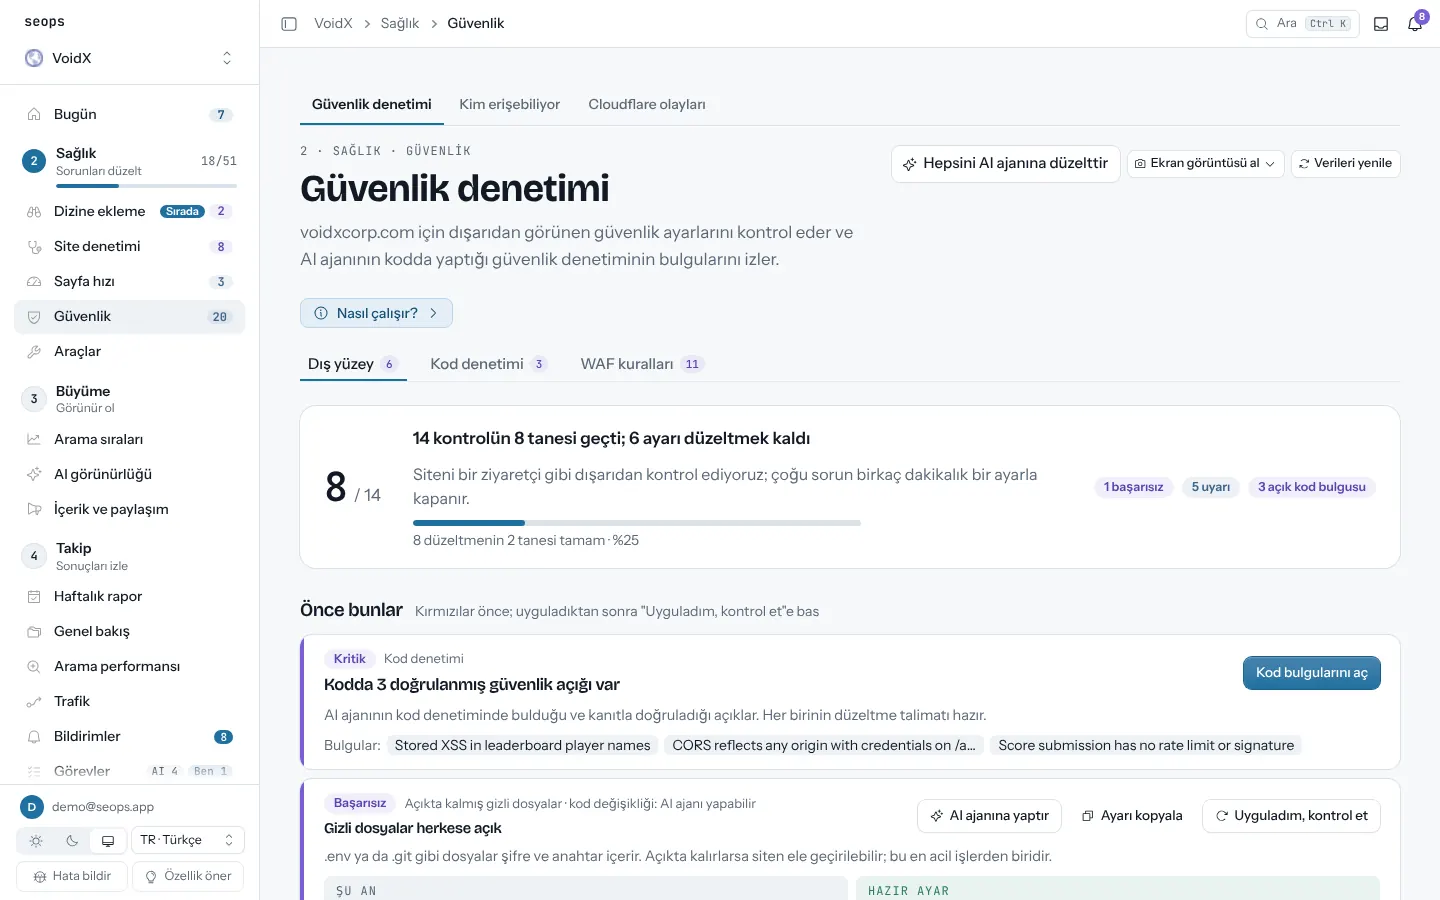
Neler var
- Dış yüzey kontrolleri günde bir yenilenir, istersen Yeniden kontrol et ile anında; her kırmızı satırda kopyalanabilir düzeltme
- Kod bulguları karar (doğrulandı, doğrulama bekliyor, reddedildi), önem, dosya ve satırla
- Bulgu durumu sende: açık, düzeltildi, risk kabul, yanlış alarm
- Yeni ve kapanan bulgular önceki denetimle parmak iziyle eşleştirilir
- Ajanın için tek tıkla düzeltme prompt'u ve bulgu başına görev; aynı bulguya ikinci görev açılmaz
- WAF kuralları: her Cloudflare kuralı önerilen hâliyle yan yana, nedeni ve neyin değiştiğiyle; değişikliği Cloudflare'de sen uygularsın, panel oraya yazmaz
- Kim erişebiliyor: arama ve AI botları, PageSpeed ve başka ülkelerden ziyaretçiler siteye girebiliyor mu; engel Cloudflare'den mi, siteden mi geliyor
Nasıl çalışır?
- Siteyi ekle; Güvenlik denetimi'ni ilk açtığında dış kontroller çalışır
- Paneldeki denetim prompt'unu ajanına yapıştır; skill'i kurar, repoyu denetler ve submit_security_audit'i çağırır
- Doğrulanmış bulguları incele, durumlarını belirle, düzeltme prompt'unu ajana ver, düzeltmeden sonra yeniden çalıştır
Sorular
Kod denetimi sırasında seops canlı siteme dokunur mu?
Hayır. Skill'in kuralları: hedef kodu yalnızca işletim sistemi düzeyinde yalıtılmış sandbox'ta çalıştır, canlı siteyi ve üretim servislerini yoklama, çıktıları repo dışına yaz. seops yalnızca bulguları alır.
Dış kontrolün maliyeti ne?
Yok. Kendi sitene birkaç HTTPS ve DNS isteği; her sitede ücretsiz çalışır.
Hangi ajanlar çalışır?
Skill kurup MCP aracı çağırabilen her ajan: Claude Code, Cursor, Codex ve benzerleri. MCP yoksa findings.json'ı panelden yüklersin.
Bir bulguyu yok sayabilir miyim?
Evet. Notla birlikte risk kabul ya da yanlış alarm işaretle; açık sayısından düşer, geçmişte kalır.
İlgili rehberler
Site işletimi
Site denetimi
Başlık, açıklama, canonical, yapılandırılmış veri, ince içerik, kırık bağlantı. Site haritasındaki her sayfa, düzenli.
Sayfa hızı
Önemli sayfaların Core Web Vitals'ı, mobil ve masaüstü; son ölçüme göre fark.
Cloudflare güvenlik ve kullanım
Engellenen istekler, tetiklenen kurallar, ülke ve yollar; Workers/D1/R2 kullanımı sınırlara karşı.
Yedekler
D1, Supabase, WordPress ve Hostinger VPS yedekleri tek yerde; eskiyince uyarı.
Haftalık rapor ve bildirimler
Her pazartesi: arama, trafik, sıra, AI görünürlük ve görevlerde ne değişti, site başına. Arada bir şey bozulursa uyarı.
Bir siteyle ücretsiz başla
İlk site süresiz ücretsiz; kart istemez. Her ek site ayda $2,50.