사이트 보안 점검: 헤더, TLS, SPF, DMARC
두 계층입니다. seops는 사이트를 방문자처럼 읽고 공격자가 먼저 시도하는 것들을 점검합니다: HTTPS 리디렉션, HSTS, CSP, X-Frame-Options, nosniff, Referrer-Policy, 서버 버전 노출, 노출된 .env·.git·.dev.vars 파일, security.txt, SPF와 DMARC 레코드, 그리고 Cloudflare 키가 있으면 SSL 모드와 최소 TLS 버전. 코드 감사는 내 AI 에이전트(Claude Code, Cursor, Codex 등)가 Cloudflare의 MIT 라이선스 security-audit 스킬로 수행합니다: 후보 발견 사항을 하나씩 추적해 샌드박스에서 확인하거나 기각하고, 결과를 MCP 또는 findings.json 업로드로 패널에 보냅니다.
정직한 한계: 코드 감사는 에이전트의 세션에서 실행되므로 AI 사용량은 seops가 아니라 내 계정에 청구됩니다. 서버에서 실행되는 버전을 준비하고 있습니다.
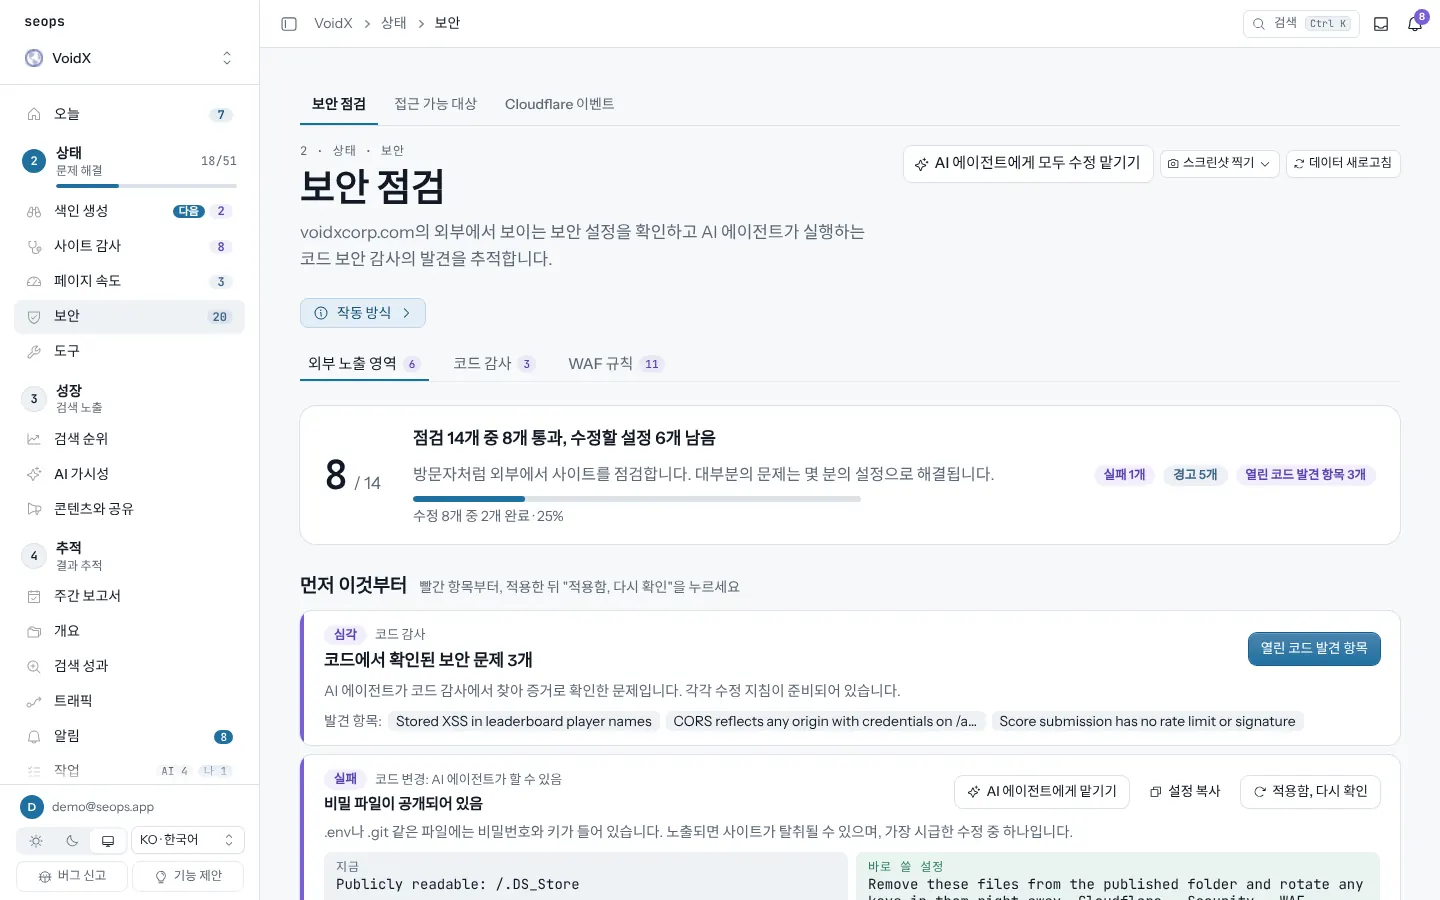
패널 위치2 · 상태 › 보안 › 보안 점검2 · 상태 › 보안 › 접근 가능 대상
제공 기능
- 외부 점검은 하루 한 번 갱신되며 '다시 점검'으로 즉시 실행 가능. 빨간 행마다 복사할 수 있는 수정 방법 제공
- 코드 발견 사항에 판정(확인됨, 검증 대기, 기각), 심각도, 파일과 줄 표시
- 발견 사항 상태는 내가 정합니다: 열림, 수정됨, 위험 수용, 오탐
- 새로 생긴 것과 해결된 발견 사항은 지문으로 이전 감사와 대조
- 에이전트용 수정 프롬프트를 클릭 한 번으로, 발견 사항마다 작업 하나. 중복 작업은 만들지 않습니다
- WAF 규칙: Cloudflare의 각 규칙을 제안된 버전과 나란히 보여 주고, 제안 이유와 바뀌는 점을 설명합니다. 변경은 Cloudflare에서 직접 적용하며 패널은 Cloudflare에 쓰지 않습니다
- 접근 가능 대상: 검색 봇과 AI 봇, PageSpeed, 다른 나라 방문자가 사이트에 들어올 수 있는지, 차단이 Cloudflare에서 오는지 사이트에서 오는지 보여 줍니다
작동 방식
- 사이트를 추가합니다. 보안 점검을 처음 열 때 외부 점검이 실행됩니다
- 패널의 감사 프롬프트를 에이전트에 붙여 넣습니다. 스킬을 설치하고 저장소를 감사한 뒤 submit_security_audit를 호출합니다
- 확인된 발견 사항을 검토해 상태를 정하고, 수정 프롬프트를 에이전트에 넘긴 뒤 수정 후 다시 실행합니다
자주 묻는 질문
코드 감사 중에 seops가 운영 중인 사이트를 건드리나요?
아니요. 스킬의 규칙은 대상 코드를 OS 수준으로 격리된 샌드박스에서만 실행하고, 운영 사이트와 운영 서비스를 탐색하지 않으며, 출력은 저장소 밖에 쓰도록 정합니다. seops는 발견 사항만 받습니다.
외부 점검 비용은 얼마인가요?
없습니다. 내 사이트로 보내는 HTTPS와 DNS 요청 몇 건이며 모든 플랜에서 실행됩니다.
어떤 에이전트가 되나요?
스킬을 설치하고 MCP 도구를 호출할 수 있는 모든 에이전트: Claude Code, Cursor, Codex 등. MCP가 없으면 패널에서 findings.json을 업로드합니다.
발견 사항을 무시할 수 있나요?
예. 메모와 함께 위험 수용 또는 오탐으로 표시하면 열린 건수에서 빠지고 기록에는 남습니다.
관련 가이드
사이트 운영
사이트 감사
제목, 설명, canonical, 구조화 데이터, 빈약한 콘텐츠, 깨진 링크. 사이트맵의 모든 페이지를 정기적으로.
페이지 속도
중요한 페이지의 Core Web Vitals를 모바일과 데스크톱에서, 지난 측정 대비 변화와 함께.
Cloudflare 보안과 사용량
차단된 요청, 발동한 규칙, 국가와 경로, 그리고 한도 대비 Workers/D1/R2 사용량.
백업
D1, Supabase, WordPress, Hostinger VPS 백업을 한곳에서 지켜보고 오래되면 알림을 받습니다.
주간 보고서와 알림
매주 월요일: 검색, 트래픽, 순위, AI 가시성, 작업에서 무엇이 바뀌었는지 사이트별로. 그 사이에 무언가 고장 나면 알림.
사이트 하나로 무료로 시작하세요
첫 사이트는 카드 없이 영구 무료. 추가 사이트는 월 2.50달러입니다.