Contrôle de sécurité : en-têtes, TLS, SPF, DMARC
Deux couches. seops lit ton site comme un visiteur et vérifie ce qu'un attaquant essaie en premier : la redirection HTTPS, HSTS, CSP, X-Frame-Options, nosniff, Referrer-Policy, les versions de serveur divulguées, les fichiers .env, .git et .dev.vars exposés, security.txt, les enregistrements SPF et DMARC et, avec une clé Cloudflare, le mode SSL et la version TLS minimale. L'audit de code est fait par ton propre agent IA (Claude Code, Cursor, Codex…) avec le skill security-audit de Cloudflare sous licence MIT : il trace chaque constat candidat, le confirme dans une sandbox ou le rejette, et envoie le résultat au tableau de bord par MCP ou en déposant findings.json.
Limite honnête : l'audit de code tourne dans la session de ton agent, donc l'usage IA est facturé à ton compte, pas à seops. Une version qui tourne côté serveur est en préparation.
Dans le panel2 · Santé › Sécurité › Contrôle de sécurité2 · Santé › Sécurité › Qui y accède
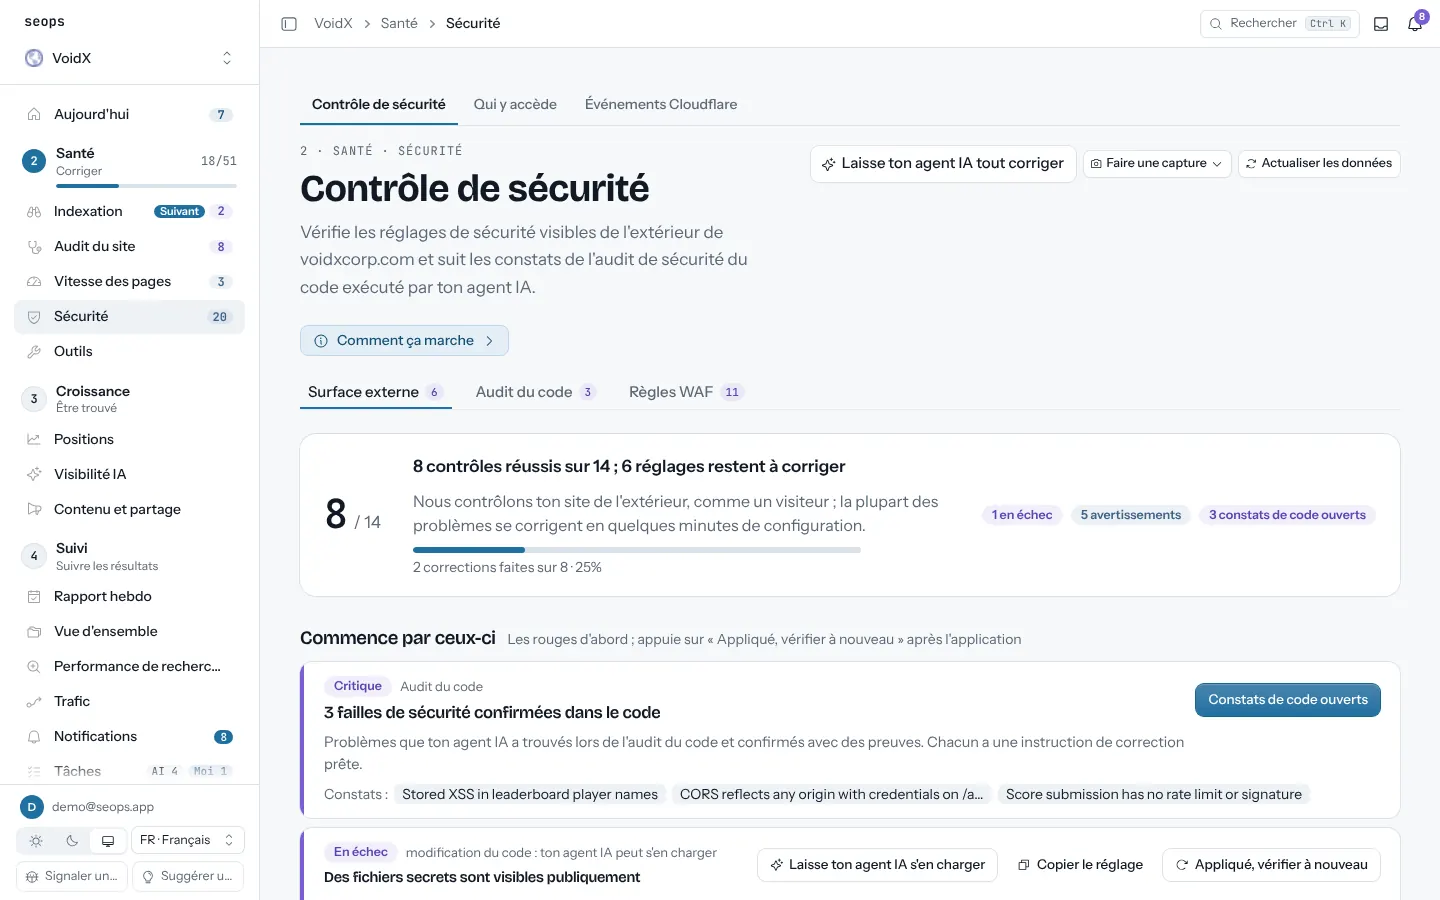
Ce que tu obtiens
- Contrôles externes rafraîchis une fois par jour, ou à la demande avec Revérifier ; chaque ligne rouge a un correctif à copier
- Constats de code avec verdict (confirmé, à valider, rejeté), gravité, fichier et ligne
- Statut du constat entre tes mains : ouvert, corrigé, risque accepté, faux positif
- Constats nouveaux et clos rapprochés de l'audit précédent par empreinte
- Prompt de correction pour ton agent en un clic et une tâche par constat ; pas de tâche en double
- Règles WAF : chaque règle Cloudflare à côté de sa version proposée, avec la raison et ce qui change ; tu appliques le changement dans Cloudflare, le panel n'y écrit jamais
- Qui y accède : si les robots de recherche et d'IA, PageSpeed et les visiteurs d'autres pays passent, et si un blocage vient de Cloudflare ou du site lui-même
Comment ça marche
- Ajoute le site ; les contrôles externes s'exécutent à la première ouverture du Contrôle de sécurité
- Copie le prompt d'audit du tableau de bord dans ton agent ; il installe le skill, audite le dépôt et appelle submit_security_audit
- Passe en revue les constats confirmés, fixe leur statut, donne le prompt de correction à l'agent, relance après la correction
Questions
seops touche-t-il mon site en production pendant l'audit de code ?
Non. Les règles du skill : exécuter le code cible uniquement dans une sandbox imposée par le système, ne pas sonder le site en production ni ses services, écrire les sorties hors du dépôt. seops ne reçoit que les constats.
Combien coûte le contrôle externe ?
Rien. Quelques requêtes HTTPS et DNS vers ton propre site, incluses dans toutes les offres.
Quels agents fonctionnent ?
Tout agent capable d'installer un skill et d'appeler un outil MCP : Claude Code, Cursor, Codex et semblables. Sans MCP, tu déposes findings.json dans le tableau de bord.
Puis-je ignorer un constat ?
Oui. Marque-le risque accepté ou faux positif avec une note ; il sort du compte des ouverts mais reste dans l'historique.
Guides associés
Exploitation du site
Audit du site
Titres, descriptions, canonicals, données structurées, contenu léger, liens cassés. Chaque page du sitemap, selon un planning.
Vitesse des pages
Core Web Vitals des pages qui comptent, mobile et desktop, avec l'écart depuis la dernière mesure.
Sécurité et consommation Cloudflare
Requêtes bloquées, règles déclenchées, pays et chemins, et consommation Workers/D1/R2 face aux limites.
Sauvegardes
Sauvegardes D1, Supabase, WordPress et VPS Hostinger surveillées au même endroit, avec alertes quand elles vieillissent.
Rapport hebdo et notifications
Chaque lundi : ce qui a changé en recherche, trafic, positions, visibilité IA et tâches, par site. Des alertes entre-temps quand quelque chose casse.
Commence gratuitement avec un site
Le premier site est gratuit pour toujours, sans carte. Chaque site supplémentaire coûte 2,50 $ par mois.